GRC designa uma estrutura organizada que reúne três disciplinas: governança, gestão de riscos e conformidade. Ao contrário do CRM (gestão de relacionamento com o cliente), frequentemente confundido sob o mesmo acrônimo em francês, a GRC visa alinhar os processos de tomada de decisão de uma empresa com suas obrigações regulatórias e suas exposições a riscos. Adotar uma solução GRC significa equipar essa tripla exigência em um sistema unificado, em vez de gerenciá-la em silos.
Governança, riscos e conformidade: três pilares em uma única ferramenta
A governança estabelece as regras internas: quem decide, segundo quais critérios, com que rastreabilidade. A gestão de riscos identifica as ameaças (operacionais, financeiras, cibernéticas) e mede sua probabilidade de impacto. A conformidade verifica se a empresa respeita as leis, normas e padrões aplicáveis ao seu setor.
Tratadas separadamente, essas três funções produzem duplicações. Uma equipe jurídica acompanha o RGPD em uma planilha, um responsável pela segurança mapeia os riscos cibernéticos em outro arquivo, a direção audita seus processos em um terceiro documento. Quando um mesmo controle abrange tanto uma exigência ISO 27001 quanto uma obrigação NIS2, ninguém sabe.
O papel de uma solução grc para empresas é precisamente agrupar esses dados em uma plataforma única, onde cada controle pode ser vinculado a vários quadros regulatórios simultaneamente. Esse mecanismo, chamado framework mapping, evita documentar duas vezes o mesmo processo para duas auditorias diferentes.
Pressão regulatória europeia: por que a GRC se torna estruturante
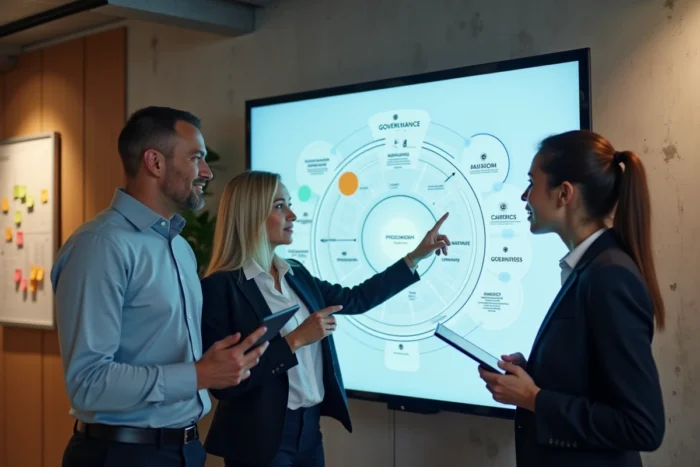
Vários textos europeus adotados recentemente ampliaram consideravelmente o escopo de conformidade das empresas. A diretiva NIS2 impõe aos operadores de serviços digitais e seus subcontratados documentar sistematicamente seus riscos de cibersegurança. O regulamento DORA foca na resiliência operacional dos serviços financeiros. O AI Act regula os sistemas de inteligência artificial de risco.
Cada um desses textos exige provas: registros de riscos, controles internos, relatórios de auditoria, planos de remediação. Sem uma ferramenta centralizada, uma empresa sujeita a dois ou três desses quadros multiplica os esforços de documentação.
Os editores de GRC agora integram NIS2, DORA e o AI Act em seus módulos de mapeamento, ao lado do RGPD e da ISO 27001. Um controle técnico (como a criptografia de dados em repouso, por exemplo) pode assim ser mapeado para várias exigências em uma única operação. A carga de conformidade permanece proporcional ao número real de controles, não ao número de regulamentações.
Funcionamento concreto de uma plataforma GRC
Uma plataforma GRC se articula em torno de módulos complementares. Sua disposição varia conforme os editores, mas a lógica permanece idêntica: coletar, avaliar, documentar, corrigir.
- Registro de riscos: cada risco identificado é classificado por probabilidade e impacto, e então associado a um proprietário interno responsável por seu tratamento.
- Módulo de controles: as medidas corretivas ou preventivas estão ligadas aos riscos que cobrem e aos quadros regulatórios correspondentes.
- Gestão de auditorias: planejamento das auditorias internas, coleta automatizada de provas (logs, políticas assinadas, capturas de configuração), acompanhamento das não conformidades.
- Dashboards de controle: indicadores de cobertura de riscos, taxa de conformidade por quadro regulatório, alertas sobre controles atrasados.
O principal ganho não reside na automação em sentido estrito, mas na eliminação das zonas de sombra. Quando um auditor pede a prova de que um processo respeita uma norma, a resposta já existe no sistema em vez de ser reconstituída na urgência.
O que a plataforma não substitui
Uma ferramenta GRC estrutura a informação, não produz o julgamento. A avaliação da gravidade de um risco, a escolha de aceitar ou transferir uma exposição, a priorização orçamentária das remediações permanecem decisões humanas. A plataforma fornece os dados para decidir, não a decisão em si.
Critérios de escolha de uma solução GRC adequada para sua empresa
O mercado oferece plataformas muito diferentes dependendo do tamanho da organização e seu setor. Três critérios permitem filtrar rapidamente as opções relevantes.
- Cobertura regulatória nativa: a plataforma inclui os quadros aos quais a empresa está sujeita (RGPD, NIS2, DORA, ISO 27001, SOC 2) ou é necessário configurá-los manualmente?
- Capacidade de integração: uma GRC isolada do restante do sistema de informação perde grande parte de seu valor. A conexão com as ferramentas existentes (catálogo, SIEM, gestão documental) condiciona a coleta automática das provas.
- Granularidade dos papéis: cada empresa precisa atribuir responsabilidades precisas (proprietário de risco, responsável pelo controle, auditor interno). Uma ferramenta que só gerencia um nível de acesso único complica a governança em vez de simplificá-la.
O preço, frequentemente estruturado por número de usuários ou por módulo, varia amplamente. Comparar as ofertas com base em um escopo funcional idêntico evita surpresas durante a implementação.
GRC e cibersegurança: um vínculo se tornando indissociável
A maioria das implementações GRC recentes é impulsionada pelas equipes de segurança. A razão está na natureza das novas obrigações: NIS2, DORA e o AI Act impõem a documentação dos riscos digitais com um nível de prova elevado.
Um responsável pela segurança que já utiliza um SIEM para detectar incidentes pode conectar seus alertas ao registro de riscos da GRC. Cada incidente documentado alimenta automaticamente o dossiê de conformidade, sem reentrada manual. Esse fluxo contínuo entre detecção e conformidade transforma a GRC na espinha dorsal da postura de segurança.
Por outro lado, uma empresa que trata a conformidade como um exercício anual desconectado de suas operações diárias descobre suas lacunas no momento da auditoria, quando o custo da remediação é mais alto.
A GRC não se resume a um software a mais no ecossistema de TI. É uma estrutura de controle que torna visível o que as planilhas e as trocas informais deixam no ponto cego, desde que as equipes a alimentem com a mesma rigorosidade que esperam de seus dashboards.